Analyse eurer Website
Hi Charlotte, ich bin eure Seite von außen und im Admin einmal komplett durchgegangen – Technik, Zugänge, Datenschutz, Rechtstexte. Hier das Ergebnis, sortiert nach Dringlichkeit, und darunter mein Vorschlag, wie wir das angehen.
Ergebnis der Prüfung
Eingebrochen ist zum Glück niemand. Aber die Seite ist seit der Übergabe 2024 nicht mehr angefasst worden, und das merkt man an einigen Stellen.
Der Login ist ungeschützt und wird laufend angegriffen
Automatisierte Programme probieren rund um die Uhr Passwörter durch – über 18.000 Versuche allein auf euer echtes Admin-Konto. Eine Sperre, die nach ein paar Fehlversuchen dichtmacht, gibt es nicht.
Euer Admin-Benutzername ist öffentlich abrufbar
Über eine offene Schnittstelle lässt sich der Benutzername auslesen. Die Angreifer wissen also genau, wo sie ansetzen müssen – ihnen fehlt nur noch das Passwort.
Die Kontrolle liegt noch bei der alten Agentur
Warnmeldungen, Passwort-Zurücksetzungen und die wichtigste Plugin-Lizenz laufen auf deren E-Mail-Adresse. Wenn etwas passiert, erfahrt ihr es nicht.
Überflüssige Plugins und Themes, lange nicht aktualisiert
Auf dem Server liegen vier ungenutzte Standard-Themes und drei Plugins ohne Funktion, alle mit offenen Updates. Jedes davon ist eine mögliche Sicherheitslücke – und bringt der Seite nichts.
Keine Datensicherung
Es gibt keine einzige Sicherungskopie der Website, weder automatisch noch von Hand. Fällt der Server aus, ist die Seite weg – ohne Rückweg.
Serversoftware ohne Sicherheitsupdates
Die PHP-Version, auf der die Seite läuft, bekommt seit Ende 2025 keine Sicherheitskorrekturen mehr. Das ist in Minuten umgestellt, muss aber vorher getestet werden.
Das wichtigste Plugin seit zwei Jahren nicht aktualisiert
ACF Pro trägt praktisch die ganze Seite. Die Lizenz dafür ist abgelaufen, deshalb kommen keine Updates mehr an – auch keine Sicherheitsfixes.
Technische Details sind von außen einsehbar
Versionsnummern, Standard-Dateien und eine Fernzugriffs-Schnittstelle, die niemand nutzt, sind offen erreichbar. Und der Code lässt sich direkt im Admin bearbeiten – eine Tür, die man normalerweise zumacht.
Datenschutz und Impressum passen nicht zur Seite
Die Texte beschreiben Instagram, YouTube und ein Kontaktformular, die es auf der Seite gar nicht gibt, und berufen sich auf ein Gesetz, das seit 2024 nicht mehr gilt. Der Cookie-Banner ist überflüssig – ihr setzt keine Cookies, für die man fragen müsste. Und im Hintergrund liegen 119 Spam-Kommentare.
Das Fundament stimmt
WordPress selbst ist aktuell, die Verbindung ist verschlüsselt, Verzeichnisse sind nicht einsehbar, es gibt keine versteckten Tracking-Dienste, und Spuren eines Einbruchs habe ich keine gefunden.
Was ich vorschlage
Zwei Wege. Bei beiden ziehen wir die Seite auf ein gemanagtes Hosting um, bei dem tägliche Sicherung, Angriffsschutz und Server-Updates einfach dabei sind – darum müsst ihr euch dann nie wieder kümmern.
Absichern
- Umzug auf gemanagtes Hosting mit Angriffsschutz und täglicher Sicherung
- Zugänge und Benachrichtigungen auf euch übertragen
- Login absichern, offene Schnittstellen schließen
- Alle Plugins aktualisieren, Überflüssiges und Spam-Kommentare entfernen
- Datenschutz, Impressum und Cookie-Banner bereinigen
Die Seite bleibt, wie sie ist – Design und Inhalte von 2024, nur sicher und gepflegt.
Neu aufsetzen
- Alles aus Paket A
- Neue Website auf aktuellem Stand, schnell und mobil sauber
- Seitenstruktur und Texte gestrafft, Inhalte übernommen
- Eure Projekte als eigener Referenzbereich, Karriere als echte Stellenseite
- SEO und Auffindbarkeit: Google, Google-Unternehmensprofil und KI-Suche (ChatGPT, Gemini) – damit Auftraggeber in Oberbayern euch finden
- Rechtstexte neu, alte Adressen weitergeleitet, Einweisung
Das aktuelle Theme ist eine Einzelanfertigung ohne Quellcode und hängt an einer fremden Lizenz. Jede Stunde, die wir da reinstecken, verlängert etwas, das in ein, zwei Jahren sowieso ersetzt werden muss.
Entwurf für die neue Seite
Ein erster Blick auf Paket B – Startseite und ein Projekt aus eurem Portfolio, als klickbarer Entwurf.
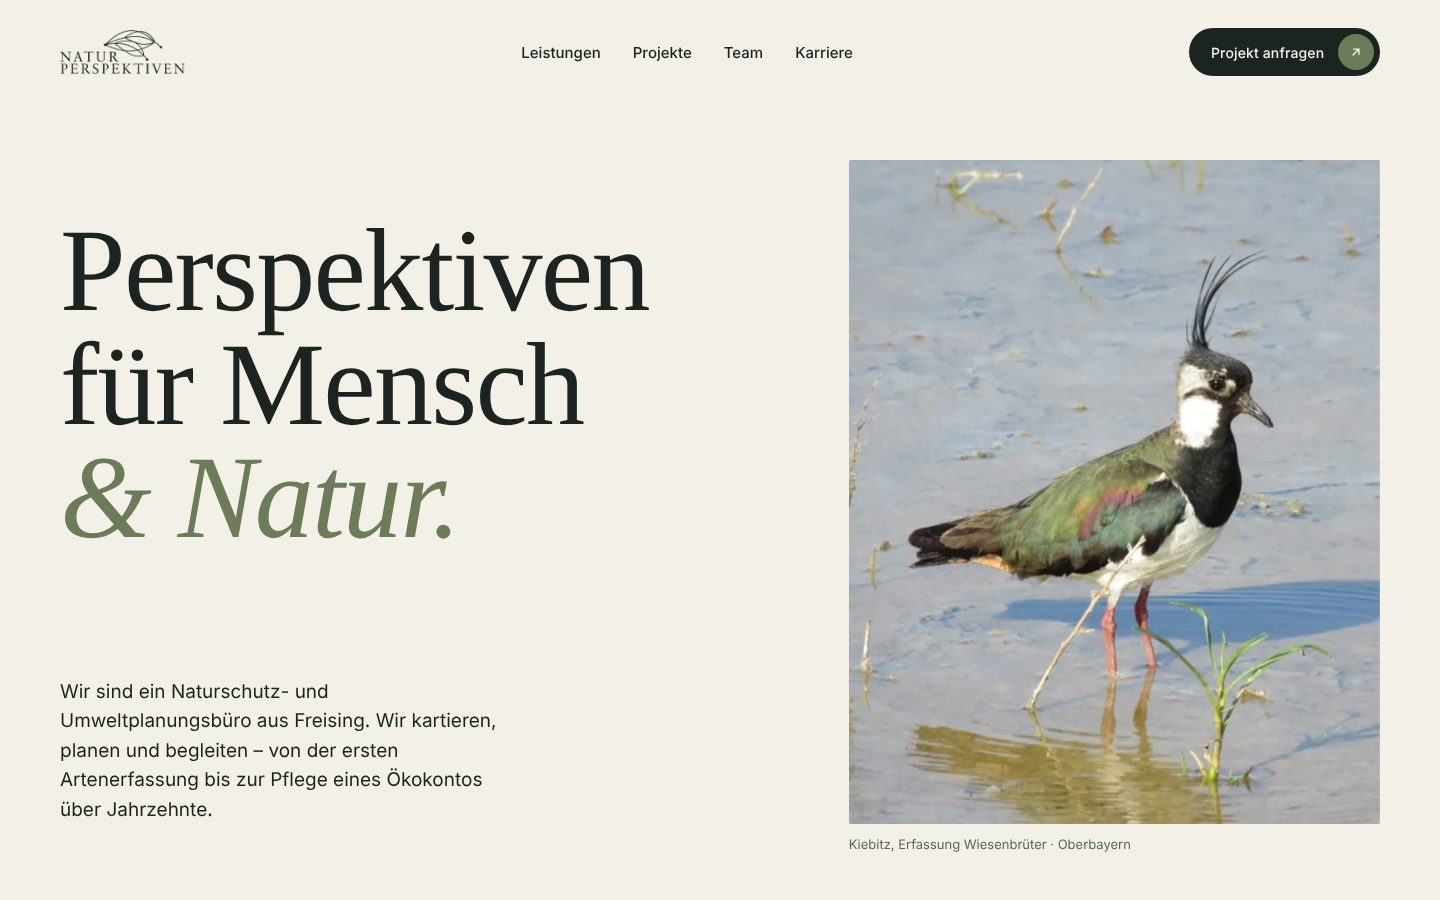
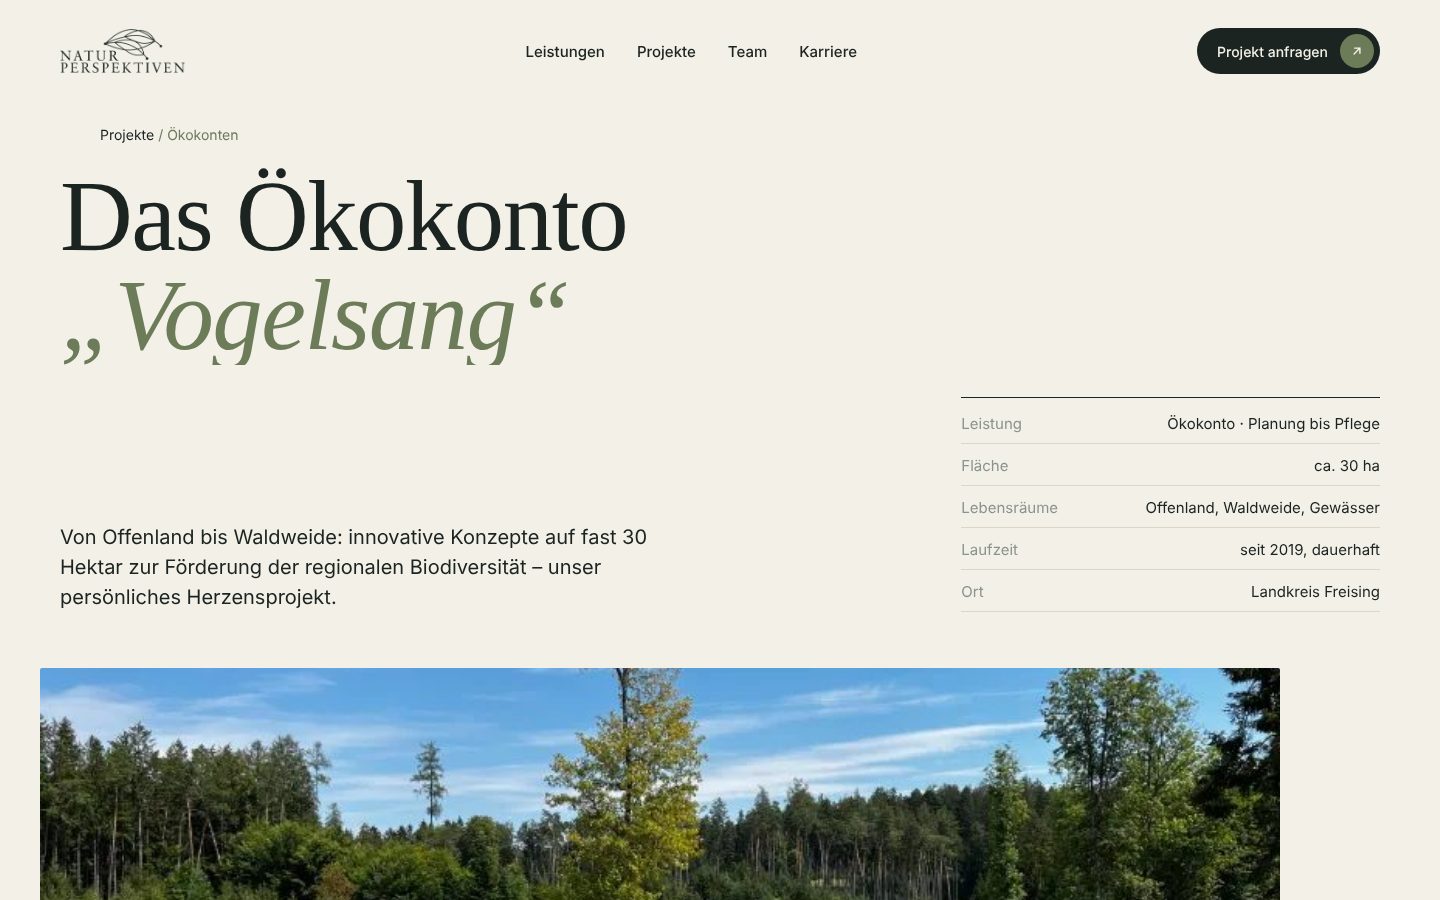
Klickbarer Entwurf – am besten am Desktop öffnen, mit der Maus über die Projektliste fahren. Texte und Bilder sind von eurer aktuellen Seite übernommen, Projekte 3 bis 5 sind Platzhalter.
Wie lange das dauert
Sofortschutz
Login-Sperre und Spam-Bereinigung auf der bestehenden Seite – kostenlos, egal wie ihr euch entscheidet.
Umzug und Absicherung
Neues Hosting, Zugänge übertragen, Rechtstexte bereinigen. Danach ist Paket A abgeschlossen.
Neue Website
Bei Paket B: Entwurf, Abstimmung, Inhalte, Abnahme, Launch. Jeden Zwischenstand seht ihr online – das Tempo hängt vor allem davon ab, wie schnell wir uns abstimmen.